Domain anbrüllen.de kaufen?
Wir ziehen mit dem Projekt
anbrüllen.de um.
Sind Sie am Kauf der Domain
anbrüllen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anbrüllen.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **

Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
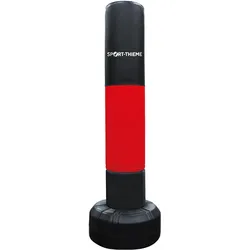
Standboxsack Anti-Aggression Boxen Unisex Schwarz-Rot**Der Sport-Thieme Standboxsack Anti-Aggression: Haltbar und widerstandsfähig** Der Sport-Thieme Standboxsack Anti-Aggression ist dank seiner robusten Materialien ein besonders widerstandsfähiges und haltbares Trainingsgerät. Das Oberteil, welches mit PU-Schaum befüllt ist, ist mit der Base über eine Feder verbunden. So bekommt das Schlagpolster beim Draufschlagen vollste Bewegungsfreiheit. Der Standfuß ist mit Wasser oder Sand befüllbar, sodass der Punch Zylinder einen festen Stand bekommt und nicht umfallen kann. Inkl. Schutzpolster für die Feder Höhenverstellbarkeit: Nein Art der Befüllung: Wasser, Sand Gewicht (befüllt): < 40 kg Einsatzbereich: Training Farbe: Schwarz-Rot Produktart: Standboxsack Außenmaterial: Polyvinylchlorid (PVC) Innenmaterial: PU-Schaum Material Standfuß: Polyethylen (PE) Material Füllung: Wasser, Sand Material Stange: Metall Gewicht unbefüllt: 7 kg Gewicht befüllt: 37,4 kg Maße Standfuß: ø 48 cm Durchmesser: 26 cm Maße: ø 26/48x153 cm Maße Polster: ø 26x153 cm259,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
10 g Canina PETVITAL Bachblüten Nr. 3 AggressionCanina PETVITAL Bachblüten Nr. 3 Aggression Globuli für Hunde, Katzen und Pferde von Canina. Nach der Lehre von Dr. Edward Bach kann diese Mischung einen positiven Einfluss bei aggressivem Verhalten, Reizbarkeit und Intoleranz haben. Bei aggressivem Verhalten Ohne Alkohol Es sind keine Nebenwirkungen bekannt Gegen Zerstörungswut Gegen Bissigkeit Hinweis: Diese Wirkung ist naturwissenschaftlich nicht belegt.6,93 €*Versand: 5,60 €Sichere Weiterleitung zum Anbieter
-
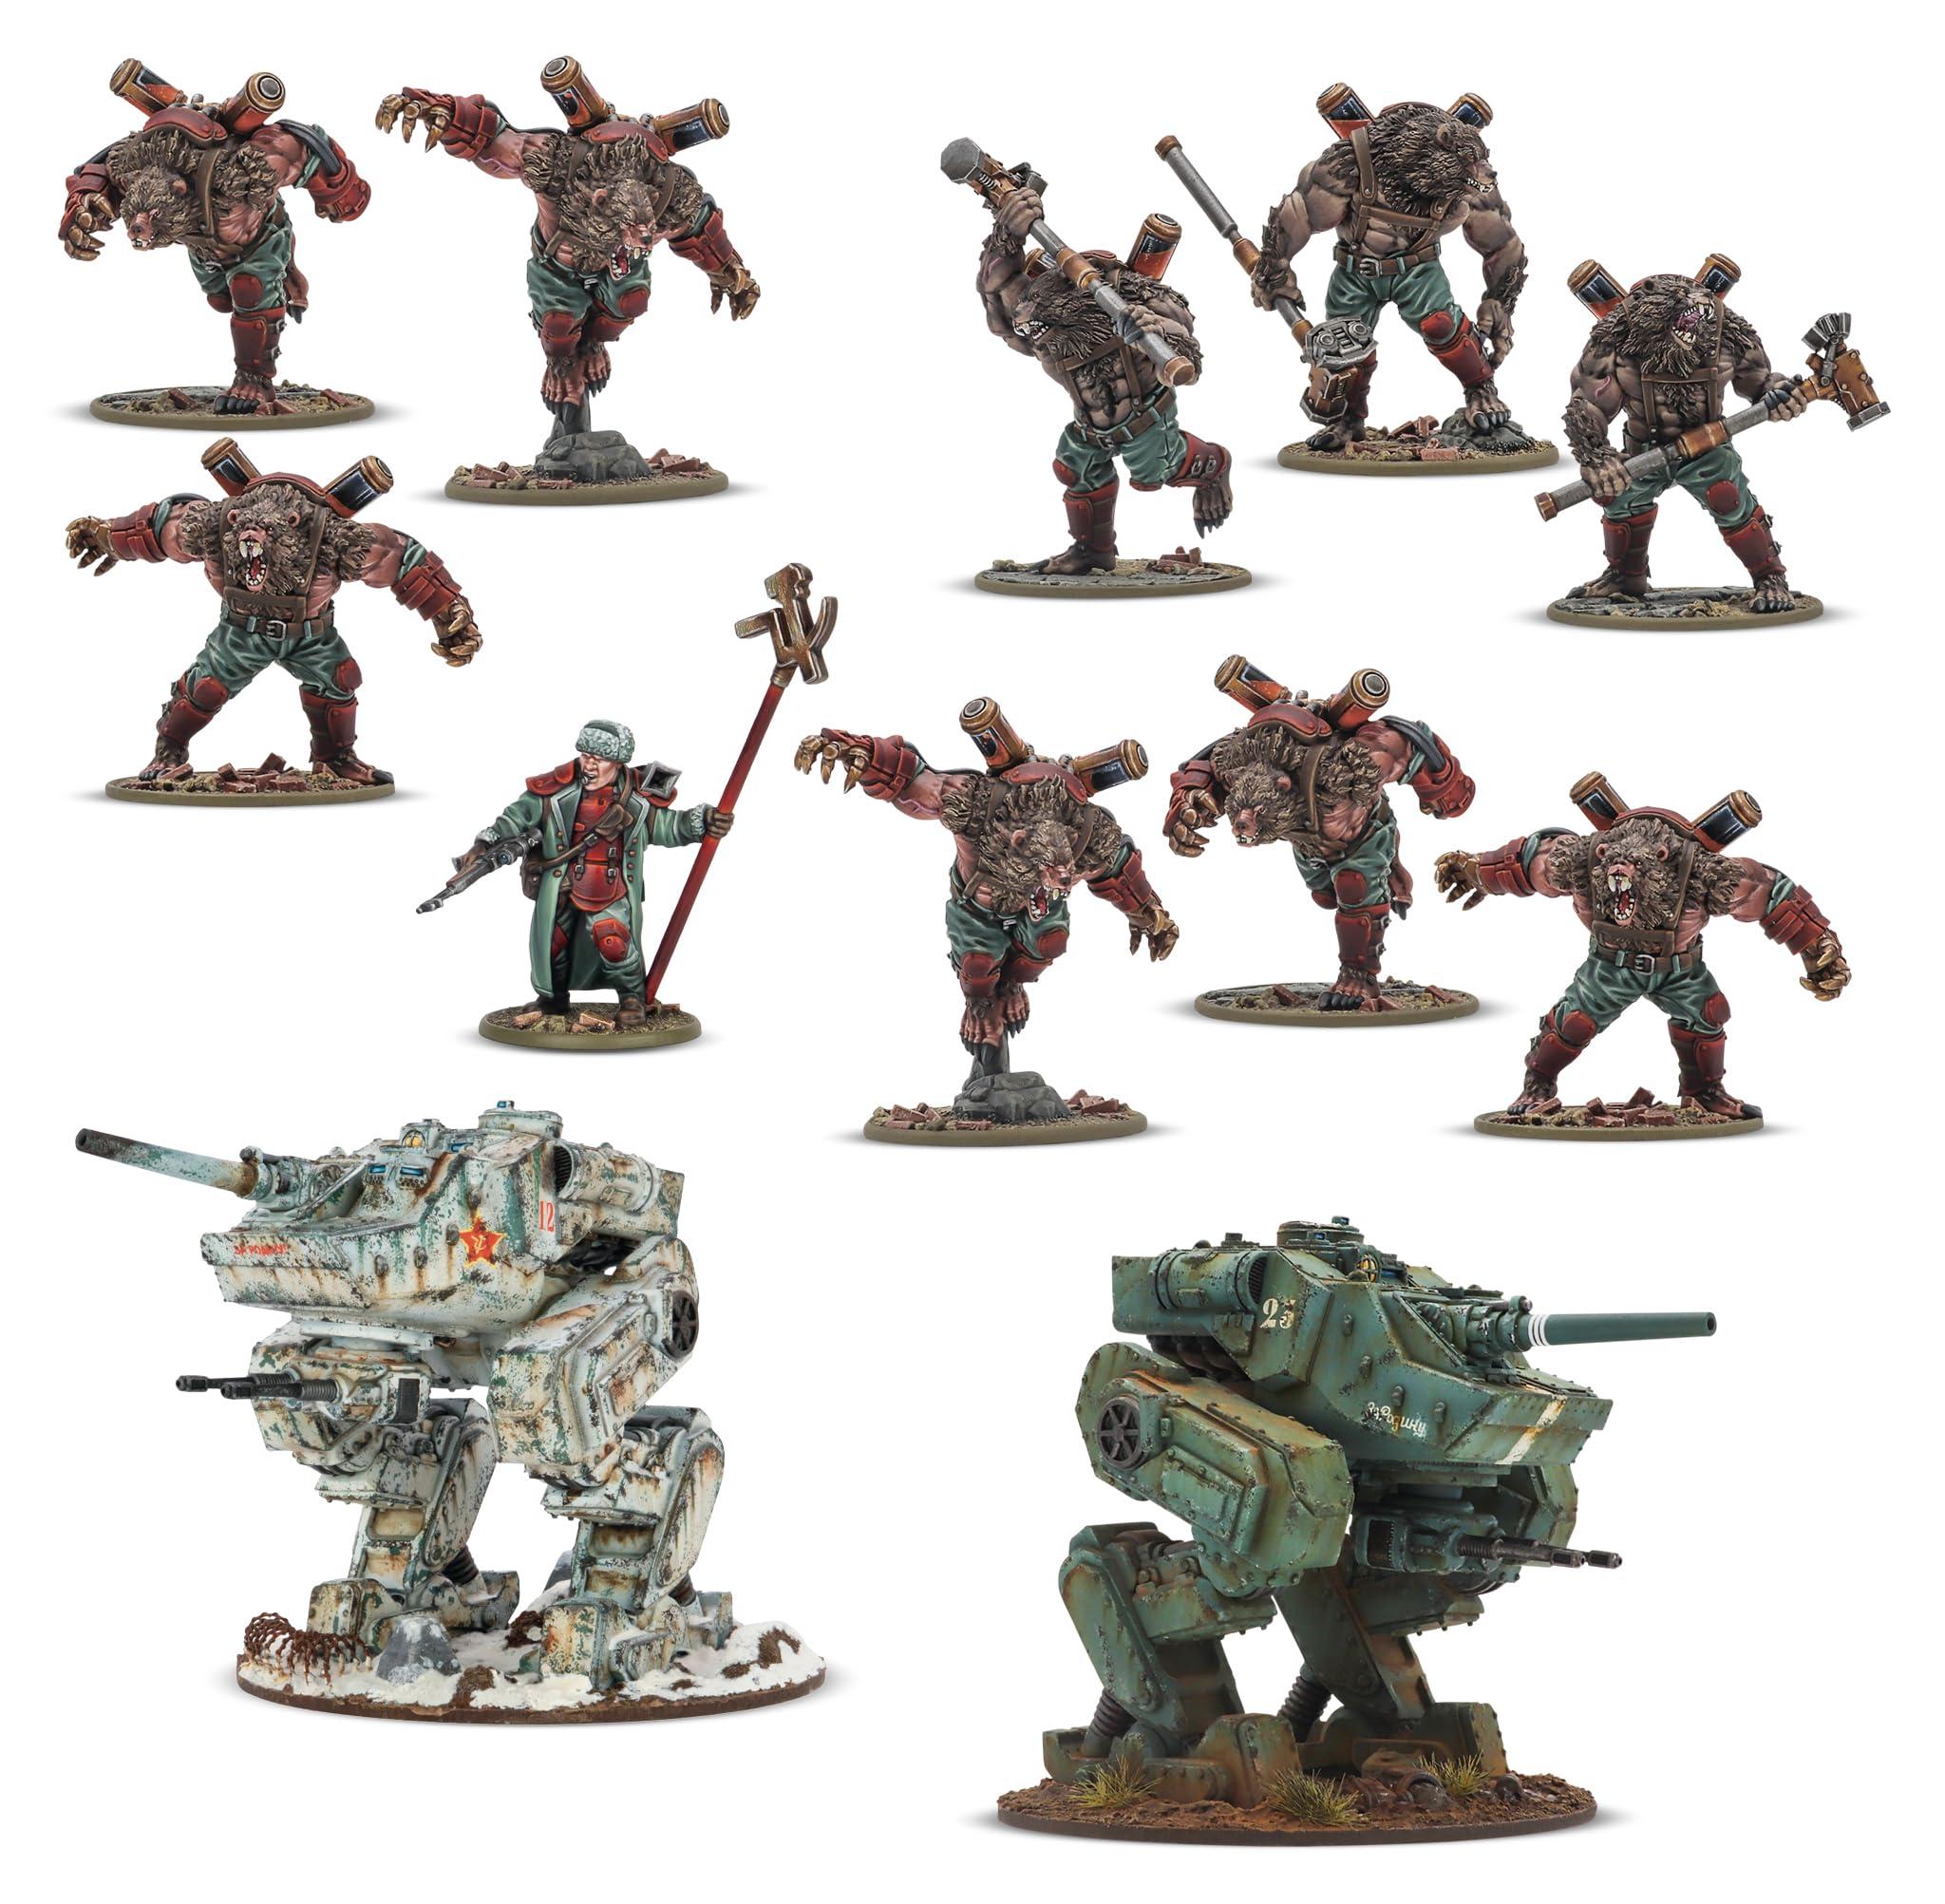
Konflikt 47 Sowjetische Elite-Einsatzgruppe - 28-mm-MiniaturenDie Herausforderung, die tödliche Ursus-Infanterie im Kampf zu unterstützen, hat zur Bildung spezialisierter Einsatzgruppen durch Kommandeure des Sowjetblocks geführt. Alle "konventionellen" Infanterieeinheiten wurden verworfen, sodass nur noch DM-40-Molot-Läufer die rasenden Bären unterstützen. Diese Streitmacht ist brutal und unsubtil - sie schlägt hart und schnell zu!Diese Box enthält alles, was du benötigst, um eine mächtige Streitmacht des Sowjetblocks aufzustellen, mit sowohl einem Angriffszug als auch einem Zug mit gepanzerten Läufern:1× Zugführer des Sowjetblocks (Warlord-Resin-Miniatur)6× Ursus-Infanterie (mehrteilige Kunststoff-Miniaturen)3× Ursus-Infanterie mit Streitkolben (mehrteilige Kunststoff-Miniaturen)2× DM-40 Molot Medium Walker (mehrteilige Kunststoff-Miniaturen) mit einer großen Auswahl an Waffen1× Fahrzeug-Stickerbogen für den Sowjetblock5× Rift-Würfel & 6× Order-WürfelKunststoff- & MDF-BasenMontageanleitungenDie Molot-Walker können mit einer Vielzahl von311,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Konflikt 47 Japanisches Starter-Set, 28-mm-MiniaturenJapanische kaiserliche Kommandeure setzen die Elite-Ghost-Attack-Infanterie oft als Speerspitze ein, um mit ihrer Rift-Technologie den Feind zu flankieren und zu verwirren, wodurch Verteidigungsstellungen für einen gepanzerten Durchbruch geschwächt werden. In Kombination mit dem neuesten japanischen Panzerdesign - dem aufgerüsteten Chi-Nu - können die Ghost-Einheiten jeder feindlichen Streitmacht einen gefürchteten Tribut abverlangen.Diese Box enthält alles, was du benötigst, um eine mächtige japanische kaiserliche Streitmacht aufzustellen, mit sowohl einem Angriffs- als auch einem Panzerzug, bestehend aus:1x Zugführer in schwerer Assault-Frame-Rüstung (Warlord-Resin-Miniatur)25x Ghost-Attack-Infanterie (mehrteilige Plastikminiaturen), die als Ghost-Attack-Trupps, Shadow-Warrior-Trupps oder Ghost-Zugführer zusammengesetzt werden können2x Typ 3-Kai Shiboru Chi-Nu mittlere Panzer (mehrteiliger Kunststoff mit Harz und Warlord-Resin-Turm)2x Empire of Japan Infanterie-Abziehbilderbogen und311,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **

Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Standboxsack Anti-Aggression Boxen Unisex Schwarz-Rot**Der Sport-Thieme Standboxsack Anti-Aggression: Haltbar und widerstandsfähig** Der Sport-Thieme Standboxsack Anti-Aggression ist dank seiner robusten Materialien ein besonders widerstandsfähiges und haltbares Trainingsgerät. Das Oberteil, welches mit PU-Schaum befüllt ist, ist mit der Base über eine Feder verbunden. So bekommt das Schlagpolster beim Draufschlagen vollste Bewegungsfreiheit. Der Standfuß ist mit Wasser oder Sand befüllbar, sodass der Punch Zylinder einen festen Stand bekommt und nicht umfallen kann. Inkl. Schutzpolster für die Feder Höhenverstellbarkeit: Nein Art der Befüllung: Wasser, Sand Gewicht (befüllt): < 40 kg Einsatzbereich: Training Farbe: Schwarz-Rot Produktart: Standboxsack Außenmaterial: Polyvinylchlorid (PVC) Innenmaterial: PU-Schaum Material Standfuß: Polyethylen (PE) Material Füllung: Wasser, Sand Material Stange: Metall Gewicht unbefüllt: 7 kg Gewicht befüllt: 37,4 kg Maße Standfuß: ø 48 cm Durchmesser: 26 cm Maße: ø 26/48x153 cm Maße Polster: ø 26x153 cm259,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
10 g Canina PETVITAL Bachblüten Nr. 3 AggressionCanina PETVITAL Bachblüten Nr. 3 Aggression Globuli für Hunde, Katzen und Pferde von Canina. Nach der Lehre von Dr. Edward Bach kann diese Mischung einen positiven Einfluss bei aggressivem Verhalten, Reizbarkeit und Intoleranz haben. Bei aggressivem Verhalten Ohne Alkohol Es sind keine Nebenwirkungen bekannt Gegen Zerstörungswut Gegen Bissigkeit Hinweis: Diese Wirkung ist naturwissenschaftlich nicht belegt.6,93 €*Versand: 5,60 €Sichere Weiterleitung zum Anbieter
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Backdoor
-
Konflikt 47 Sowjetische Elite-Einsatzgruppe - 28-mm-MiniaturenDie Herausforderung, die tödliche Ursus-Infanterie im Kampf zu unterstützen, hat zur Bildung spezialisierter Einsatzgruppen durch Kommandeure des Sowjetblocks geführt. Alle "konventionellen" Infanterieeinheiten wurden verworfen, sodass nur noch DM-40-Molot-Läufer die rasenden Bären unterstützen. Diese Streitmacht ist brutal und unsubtil - sie schlägt hart und schnell zu!Diese Box enthält alles, was du benötigst, um eine mächtige Streitmacht des Sowjetblocks aufzustellen, mit sowohl einem Angriffszug als auch einem Zug mit gepanzerten Läufern:1× Zugführer des Sowjetblocks (Warlord-Resin-Miniatur)6× Ursus-Infanterie (mehrteilige Kunststoff-Miniaturen)3× Ursus-Infanterie mit Streitkolben (mehrteilige Kunststoff-Miniaturen)2× DM-40 Molot Medium Walker (mehrteilige Kunststoff-Miniaturen) mit einer großen Auswahl an Waffen1× Fahrzeug-Stickerbogen für den Sowjetblock5× Rift-Würfel & 6× Order-WürfelKunststoff- & MDF-BasenMontageanleitungenDie Molot-Walker können mit einer Vielzahl von311,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Konflikt 47 Japanisches Starter-Set, 28-mm-MiniaturenJapanische kaiserliche Kommandeure setzen die Elite-Ghost-Attack-Infanterie oft als Speerspitze ein, um mit ihrer Rift-Technologie den Feind zu flankieren und zu verwirren, wodurch Verteidigungsstellungen für einen gepanzerten Durchbruch geschwächt werden. In Kombination mit dem neuesten japanischen Panzerdesign - dem aufgerüsteten Chi-Nu - können die Ghost-Einheiten jeder feindlichen Streitmacht einen gefürchteten Tribut abverlangen.Diese Box enthält alles, was du benötigst, um eine mächtige japanische kaiserliche Streitmacht aufzustellen, mit sowohl einem Angriffs- als auch einem Panzerzug, bestehend aus:1x Zugführer in schwerer Assault-Frame-Rüstung (Warlord-Resin-Miniatur)25x Ghost-Attack-Infanterie (mehrteilige Plastikminiaturen), die als Ghost-Attack-Trupps, Shadow-Warrior-Trupps oder Ghost-Zugführer zusammengesetzt werden können2x Typ 3-Kai Shiboru Chi-Nu mittlere Panzer (mehrteiliger Kunststoff mit Harz und Warlord-Resin-Turm)2x Empire of Japan Infanterie-Abziehbilderbogen und311,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.